Північнокорейські ІТ-фахівці під фальшивими документами проникають у західні компанії: США та союзники попереджають про нову глобальну кіберзагрозу
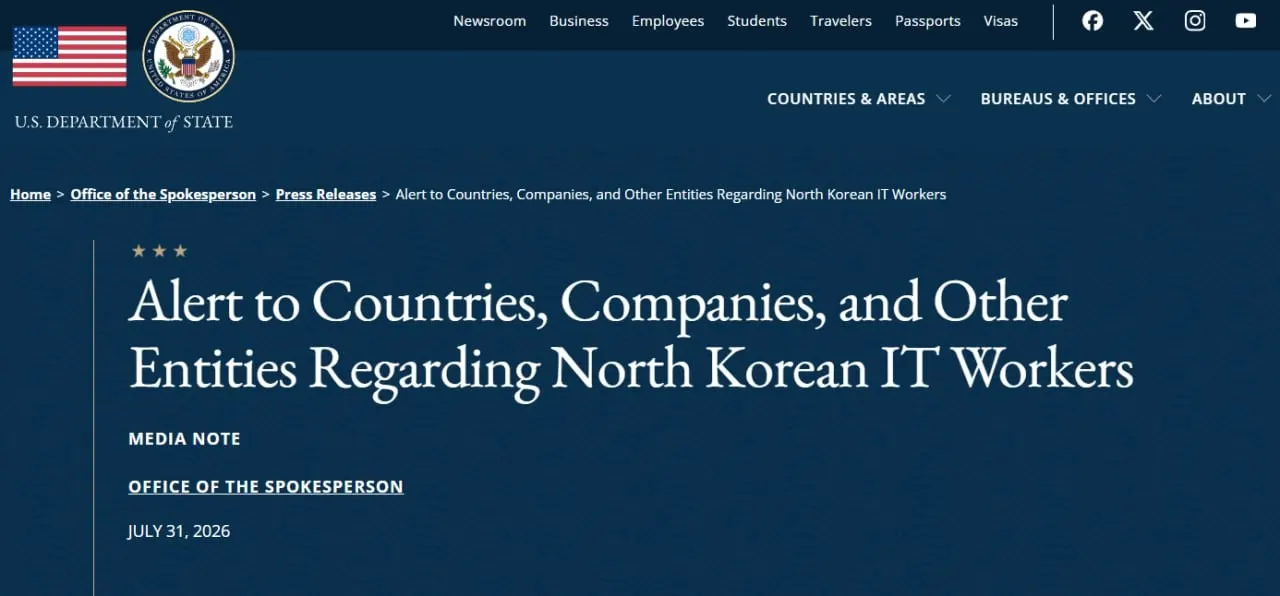
Держдепартамент США, ФБР та ще десять країн оприлюднили спільне попередження про масштабну схему працевлаштування північнокорейських ІТ-спеціалістів під чужими особами.
Новини · Автор: Олександр Боднарюк ·
Північнокорейські ІТ-фахівці під фальшивими документами проникають у західні компанії: новий виклик світовій кібербезпеці
Світ входить у нову епоху кіберзагроз, де шпигунство дедалі частіше маскується під звичайне працевлаштування. Якщо ще кілька років тому головною небезпекою вважалися хакерські атаки або віруси-вимагачі, то сьогодні державні спецслужби дедалі частіше використовують абсолютно інший інструмент — легальне проникнення всередину компаній через фальшивих працівників.
Саме про таку небезпечну тенденцію 31 липня 2026 року офіційно попередили Державний департамент США, Федеральне бюро розслідувань (FBI) та урядові структури ще десяти країн-партнерів. Вони закликали уряди, компанії та міжнародні організації посилити перевірку кандидатів на дистанційну роботу після того, як було зафіксовано масштабне використання північнокорейських ІТ-фахівців для проникнення у приватний сектор.
Безпрецедентне міжнародне попередження
Особливістю нинішнього звернення стало те, що воно є спільною заявою одинадцяти держав, серед яких:
- США;
- Японія;
- Південна Корея;
- Велика Британія;
- Канада;
- Австралія;
- Німеччина;
- Франція;
- Італія;
- Нідерланди;
- Нова Зеландія.
Фактично це одна з найбільших міжнародних координацій щодо кібербезпеки за останні роки. Документ підписали не лише дипломатичні відомства, а й правоохоронні органи та структури, відповідальні за санкційну політику й кіберзахист.
Як працює схема
За даними американських спецслужб, КНДР протягом останніх років створила добре організовану систему отримання доходів через дистанційну роботу.
Сценарій виглядає приблизно так:
- Використовуються викрадені або підроблені документи громадян інших країн.
- Створюються професійно оформлені профілі на LinkedIn, GitHub, Upwork та інших платформах.
- Для проходження співбесід застосовуються сучасні інструменти штучного інтелекту, включаючи технології зміни голосу, генерації зображення та Deepfake.
- Після успішного працевлаштування співробітник отримує доступ до корпоративних ресурсів.
- Заробітна плата надходить через мережу посередників і зрештою переводиться державним структурам КНДР.
Чому це більше, ніж звичайне шахрайство
Уряд США наголошує, що проблема не обмежується незаконним працевлаштуванням.
Після отримання доступу до корпоративної інфраструктури такі працівники можуть:
- копіювати вихідний код;
- викрадати комерційні секрети;
- отримувати доступ до фінансових документів;
- здійснювати промислове шпигунство;
- викрадати криптовалюту;
- встановлювати шкідливе програмне забезпечення;
- створювати приховані канали доступу для майбутніх атак.
Таким чином вони перетворюються на класичну внутрішню загрозу (insider threat), яка часто є небезпечнішою за зовнішніх хакерів.
Нова роль штучного інтелекту
Однією з найнебезпечніших особливостей нинішньої кампанії стало використання генеративного штучного інтелекту.
За інформацією американських спецслужб, AI використовується для:
- створення переконливих резюме;
- генерації портфоліо;
- перекладу англійською мовою;
- зміни голосу під час відеоспівбесід;
- створення Deepfake-зображень;
- приховування реального місцезнаходження кандидата.
Саме тому дедалі більше компаній уже не можуть покладатися лише на стандартні процедури HR-відбору.
Фінансування ракетної та ядерної програм
Найважливіший аспект цієї історії полягає у тому, що, за оцінками США та союзників, отримані таким способом кошти використовуються не для особистого збагачення окремих працівників.
Вони надходять державним структурам Північної Кореї та, за твердженням західних урядів, допомагають фінансувати:
- ядерну програму;
- балістичні ракети;
- військові дослідження;
- діяльність спецслужб.
Саме тому багато країн розглядають подібні схеми вже не як звичайне шахрайство, а як питання міжнародної безпеки та санкційної політики.
Масштаби операції
Хоча точна кількість залучених осіб не розголошується, американські правоохоронці повідомляють, що лише протягом 2026 року вже винесено кілька обвинувальних вироків учасникам таких схем.
За оцінками експертів, північнокорейські ІТ-оператори працюють не лише безпосередньо з території КНДР. Вони використовують мережу посередників у різних країнах, які отримують корпоративну техніку, відкривають банківські рахунки та допомагають приховувати справжнє місцезнаходження виконавців.
Чому це стосується України
На перший погляд може здатися, що проблема стосується виключно американських корпорацій.
Насправді це не так.
Українські ІТ-компанії дедалі активніше працюють із міжнародними замовниками, використовують глобальні платформи рекрутингу та віддалені команди. Це означає, що вони також можуть стати потенційною ціллю.
Особливо ризикують компанії, які:
- швидко масштабуються;
- активно наймають віддалених розробників;
- працюють із криптовалютними проєктами;
- розробляють рішення для оборонної сфери;
- займаються штучним інтелектом або фінансовими технологіями.
Як компаніям захиститися
Експерти рекомендують перейти від традиційної кадрової перевірки до комплексної моделі кібербезпеки.
Серед основних рекомендацій:
- багаторівнева перевірка особи кандидата;
- підтвердження документів незалежними джерелами;
- контроль геолокації під час роботи;
- багатофакторна автентифікація;
- принцип мінімально необхідного доступу;
- моніторинг нетипової активності користувачів;
- регулярний аудит привілеїв;
- навчання HR-відділів сучасним схемам шахрайства.
Фактично питання рекрутингу сьогодні дедалі більше переходить у площину кібербезпеки.
Нова реальність глобального ринку праці
Пандемія COVID-19 започаткувала масовий перехід на дистанційну роботу. Разом із новими можливостями вона відкрила й нові ризики.
Там, де компанія раніше бачила лише талановитого програміста, сьогодні може приховуватися співробітник, який працює в інтересах іноземної держави.
Штучний інтелект, Deepfake-технології та цифрові інструменти анонімізації роблять виявлення таких осіб дедалі складнішим.
Саме тому нинішнє міжнародне попередження слід розглядати не як окремий інцидент, а як початок нового етапу глобального протистояння у кіберпросторі.
Висновок
Спільне попередження США та десяти країн-союзників демонструє, що кіберзагрози більше не обмежуються атаками на сервери чи викраденням паролів. Вони дедалі частіше реалізуються через людей, які легально отримують роботу, використовуючи викрадені особистості, сучасні інструменти штучного інтелекту та міжнародні мережі посередників. Для бізнесу це означає необхідність переглянути підходи до дистанційного найму, а для держав — посилити міжнародну співпрацю у сфері кібербезпеки та санкційного контролю. У найближчі роки саме перевірка цифрової ідентичності, захист від внутрішніх загроз і контроль доступу можуть стати ключовими елементами безпеки компаній, незалежно від їхнього розміру чи країни роботи.